Чому кібербезпека стала бізнес-ризиком
Сайт інтернет-магазин CRM і корпоративна пошта вже не «ІТ-декор». Це канали продажів договори з клієнтами і доступ до персональних даних. Якщо злом зупиняє checkout на добу бізнес втрачає гроші репутацію і час команди на відновлення. Кібербезпека для бізнесу це управління ризиком а не окрема «галочка для ІТ».
Типовий сценарій у малому і середньому бізнесі виглядає так. Сайт на WordPress крутиться на спільному хостингу з PHP який давно не оновлювали. Адмінка відкрита з інтернету з простим паролем. Плагіни не чіпали рік. Резервна копія лежить на тому ж сервері. Одного вдалого скану бота достатньо щоб отримати shell встановити бекдор і підмінити форми заявок.
У розробці сайтів SEO-Studio ми бачимо одну закономірність. Компанії інвестують у дизайн і рекламу раніше ніж у базовий hardening. Після інциденту витрати вищі ніж профілактика оновлення стеку розділення доступів і контроль релізів.
Які загрози бʼють по бізнесу найчастіше
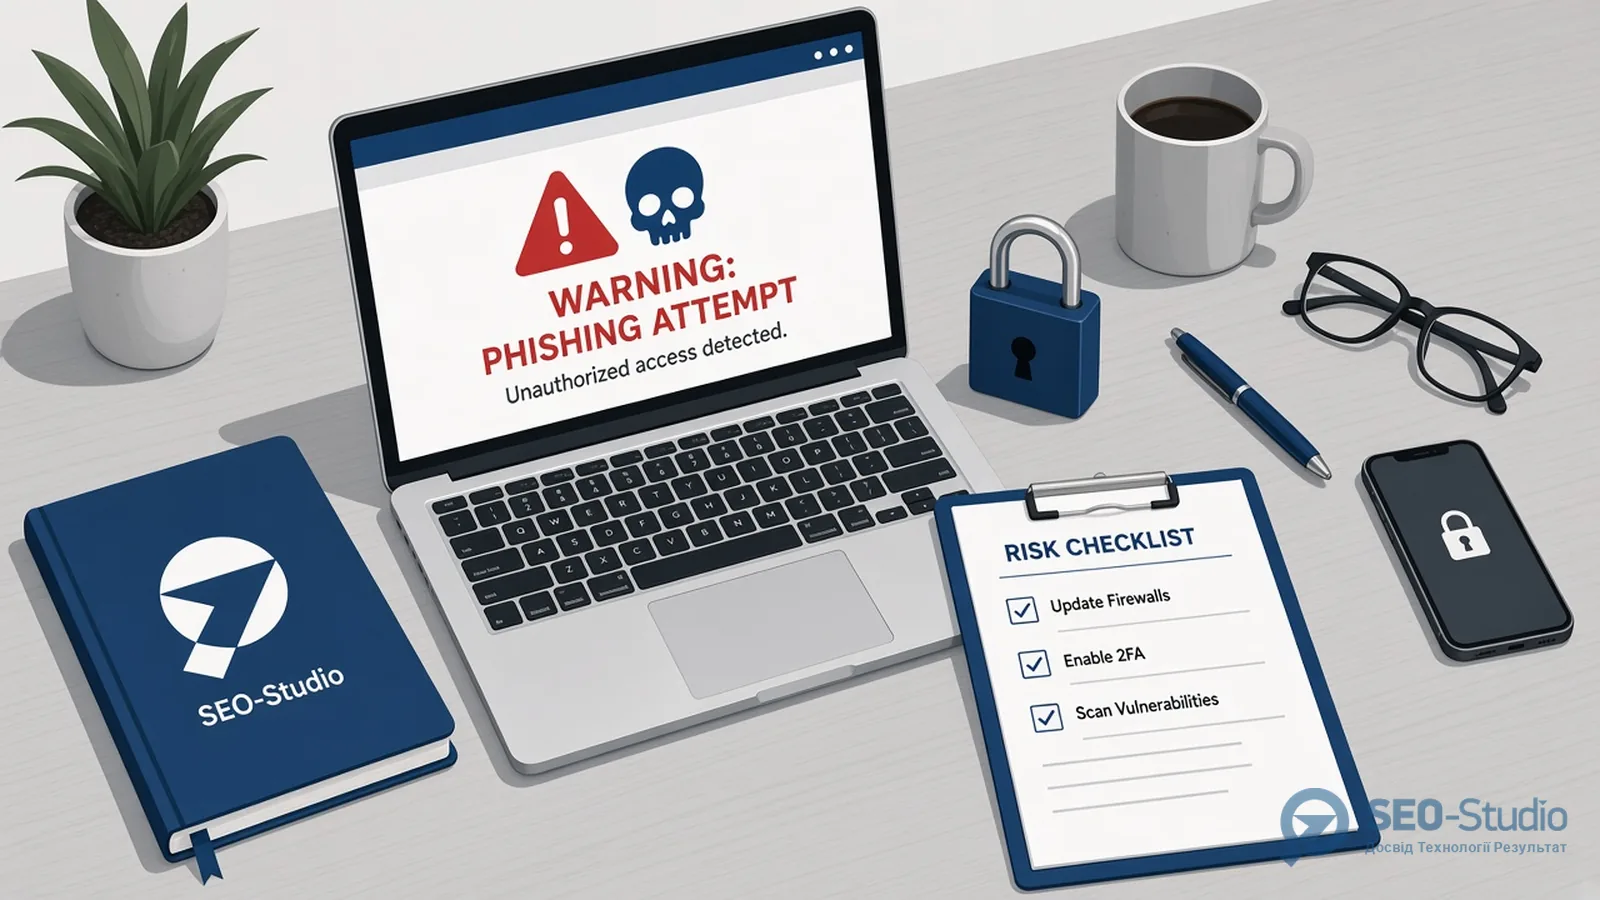
Атаки рідко починаються з «голівудського хакера». Частіше це автоматизований пошук відомих дірок фішинг співробітників і слабкі доступи підрядників. Нижче перелік який повторюється у більшості інцидентів на бізнес-сайтах.
- Фішинг і крадіжка сесій листи з підробленим «входом у адмінку» або фейковим хостинг-кабінетом.
- Застарілий CMS і плагіни публічні CVE в популярних розширеннях WordPress і інших CMS.
- Слабкі паролі і спільні акаунти один логін «на всю команду» без 2FA.
- Відкриті адмінки і debug wp-admin phpinfo stage-URL без авторизації.
- Витік .env і бекапів публічні копії бази або конфігів у webroot.
- Supply-chain підрядників заражений компʼютер фрілансера з FTP або SFTP доступом.
Орієнтир по пріоритетах атак дає OWASP Top 10. Для бізнесу на сайті це зазвичай injection зламаний контроль доступу небезпечні компоненти і погана конфігурація сервера.
PHP CVE і атаки прискорені ШІ
Восени 2026 року спільнота отримала жорстке нагадування що ризик сидить не лише в плагінах. Дослідники описали критичні вразливості ядра PHP під назвою PHP2Shell (CVE-2026-109618 і CVE-2026-109619). Йдеться про remote code execution без авторизації на рівні інтерпретатора. Це означає що оновлення лише WordPress або теми проблему не знімає. Потрібен патч PHP на хостингу до версій не нижче 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 і перезапуск PHP-воркерів.
Окремо важливий контекст як ці дірки стали практичними. Складні ланцюжки експлуатації раніше вимагали рідкісної експертизи. Frontier-моделі ШІ знизили барʼєр пошуку адаптації експлойтів під різні версії і конфігурації. Після публічного розголосу почались масові сканування. Wordfence фіксував хвилю запитів PHP2Shell по мільйонах сайтів. Навіть якщо конкретний бізнес ще не «впав» інфраструктура вже під постійним автосканом.
Паралельно зростає хвиля AI-assisted атак ширшого профілю. Моделі допомагають генерувати фішинг українською і російською підганяти payload під CMS писати скрипти брутфорсу і швидко переписувати експлойти під нові патчі. Для власника бізнесу висновок простий вікно між розголосом CVE і масовими спробами злому стиснулось з тижнів до годин.
- Оновлюйте PHP окремо від CMS плагін-апдейт не замінює патч інтерпретатора.
- Перевіряйте фактичну версію у панелі хостингу або через phpinfo лише на захищеному контурі.
- Не лишайте EOL PHP гілки без офіційних security-релізів це відкритий рахунок для ботів.
- Слідкуйте за WAF і логами сплеск дивних POST на публічні URL часто сигнал сканування.
Що саме ризикує бізнес при зломі
Фінансовий удар рідко обмежується рахунком за «чищення сайту». Після компрометації часто доводиться міняти паролі ключі API токени платіжних інтеграцій і повідомляти клієнтів. Якщо в базі були персональні дані зʼявляються юридичні зобовʼязання і репутаційний шум у пошуку.
- Простій продажів недоступний checkout або підмінені форми заявок.
- SEO-шкода blacklist у Google malware-редиректи і падіння трасту.
- Витік даних клієнтські контакти замовлення внутрішні документи.
- Вартість відновлення forensic очищення міграція і повторний аудит.
- Довіра команди паралізовані доступи і хаос у комунікації підрядників.
Базовий контур захисту для компанії
Не потрібно будувати SOC на 20 людей щоб суттєво знизити ризик. Для більшості бізнес-сайтів працює дисципліна кількох шарів.
- Інвентаризація активів які домени CMS панелі хостингу і інтеграції реально в проді.
- Мінімум привілеїв окремі акаунти 2FA і швидке відкликання доступів підрядників.
- Оновлення стеку PHP CMS тема плагіни залежності за розкладом а не «коли згадали».
- Резервні копії поза сервером перевірені відновленням а не лише «файл є».
- Моніторинг uptime зміна checksum файлів і алерти на підозрілі логіни.
- Політика секретів ключі в env а не в репозиторії і не в публічних тікетах.
Безпека при розробці бізнес-сайту
Найдешевший момент закласти захист це старт проєкту. Коли сайт уже в проді з боргами технічного стеку hardening коштує дорожче і болючіше. Безпечна розробка означає окремий staging закритий від індексації контрольовані релізи і перевірку залежностей до виходу в прод.
Практичні правила які варто вимагати від будь-якого підрядника з веб-розробки.
- HTTPS скрізь редірект HTTP→HTTPS HSTS і коректні cookies для сесій.
- Окремі середовища local staging production без спільних паролів і прод-бази на тесті.
- Жорсткі права файлів webroot без права запису там де це не потрібно.
- Санітизація форм захист від XSS CSRF і injection на заявках і кабінетах.
- Оновлення залежностей Composer npm і плагіни з відстеженням відомих CVE.
- Логи і бекапи в реліз-процесі відкат має бути готовим до першого інциденту.
Чекліст принципів SEO-Studio для клієнтів
Нижче принципи якими SEO-Studio керується в роботі з клієнтами. Особливо це стосується випадків коли ми розробляємо або супроводжуємо бізнес-сайт. Чекліст можна використовувати і як бриф до будь-якого підрядника.
- Актуальний PHP на хостингу. Перед релізом і під час супроводу перевіряємо що версія PHP закриває відомі критичні CVE включно з класом PHP2Shell. Оновлення CMS не підміняє патч інтерпретатора.
- Мінімум плагінів і залежностей. Ставимо лише те що дає вимірювану цінність. Кожне зайве розширення це додаткова поверхня атаки і точка відмови при оновленнях.
- Окремі доступи під ролі. Клієнт агентство і хостинг отримують іменовані акаунти. Спільний «admin / 123456» у проєктах не використовуємо. Для адмінок вимагаємо 2FA де це доступно.
- Staging перед продом. Зміни тем плагінів і кастомної логіки спочатку на staging. Прод не є пісочницею для експериментів.
- Закритий службовий контур. Службові URL phpinfo debug-панелі та тестові каталоги не лишаємо в публічному доступі після здачі.
- Секрети поза репозиторієм. API-ключі SMTP паролі БД і токени інтеграцій тримаємо в env або панелі хостингу. Не комітимо їх у git і не надсилаємо в відкритих чатах.
- Резервні копії з перевіркою відновлення. Бекап який ніколи не відновлювали це ілюзія. Перед великим релізом або міграцією робимо контрольне відновлення.
- HTTPS cookies і базові security headers. Налаштовуємо примусовий HTTPS захищені cookie-прапорці і базові заголовки безпеки на рівні сервера або CDN де це можливо.
- Контроль форм і кабінетів. Форми заявок особисті кабінети і адмінка проходять перевірку на CSRF XSS і обмеження спроб входу.
- План реакції на інцидент. У супроводі фіксуємо хто змінює паролі хто перевіряє логи хто відкатує реліз. Коли хвиля AI-сканів прискорює атаки час реакції важливіший за ідеальний документ.
- Прозора комунікація ризиків. Якщо хостинг на EOL PHP або клієнт наполягає на ризикованому плагіні фіксуємо ризик письмово і пропонуємо безпечнішу альтернативу.
- Післярелізна перевірка. Після виходу в прод дивимось код відповіді індексацію службових шляхів наявність відкритих бекапів і фактичну версію PHP/CMS.
Цей список не замінює аудит enterprise-рівня. Він задає мінімальну дисципліну без якої маркетинг і SEO на зламаному сайті швидко втрачають сенс.
Висновок
Кібербезпека для бізнесу це безперервний процес оновлень доступів бекапів і свідомих рішень при розробці. Хвиля критичних PHP CVE і атак які ШІ робить швидшими і дешевшими лише підняла ціну зволікання. Бізнесу потрібен не «антивірус у презентації» а конкретний контур на хостингу в CMS і в процесі роботи з підрядником.
Якщо плануєте новий сайт або аудит поточного стеку команда SEO-Studio допоможе закласти безпеку в розробку і супровід. Можна почати з короткого розбору хостингу PHP і точок входу через контакти.