
Ризики відкладених оновлень ядра
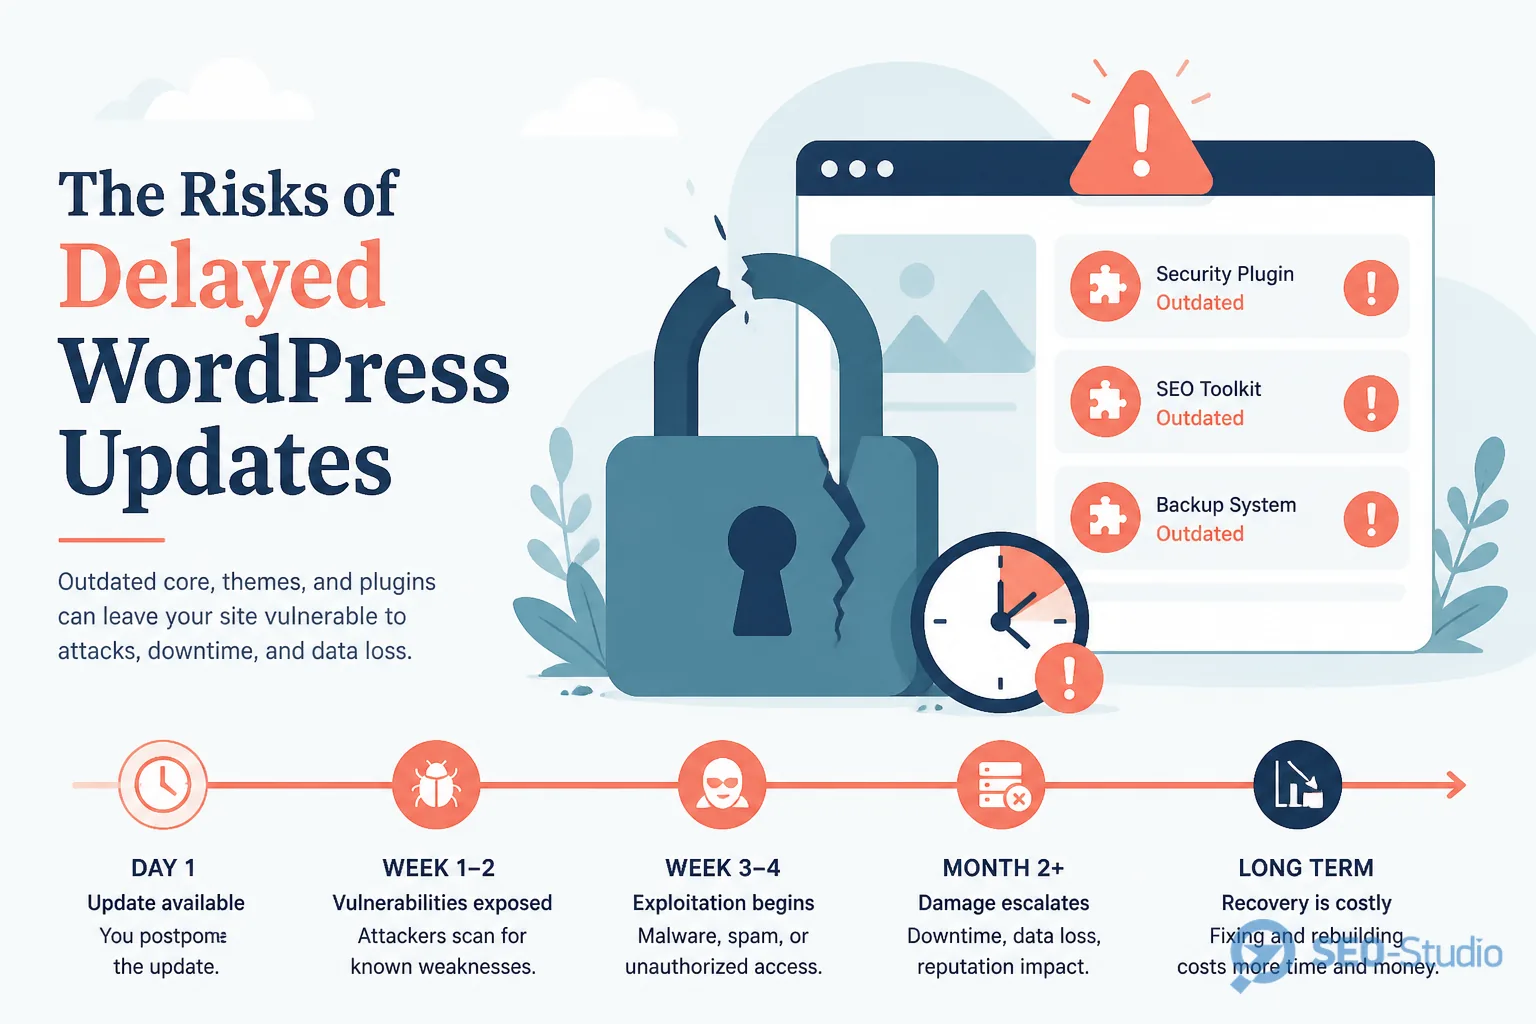
WordPress, теми й плагіни регулярно закривають вразливості. Відкладати оновлення «до вихідних» означає тримати відомі дірки відкритими для ботів. Базові рекомендації в Hardening WordPress.
- Застаріле ядро — найнебезпечніший шар. Security-релізи виходять саме для закриття CVE.
- Плагіни з відкритим доступом (форми, логін, REST) — перша ціль автоматичних атак.
- Тема з кастомним кодом — оновлення ламають верстку, але застаріла тема часто тягне вразливі бібліотеки.
- nulled-плагіни — прихований backdoor частіше за «економію» на ліцензії.
Мінімальна дисципліна. Раз на тиждень перевіряти Dashboard → Updates і мати календар maintenance, а не реагувати після інциденту.
Staging і backup перед змінами
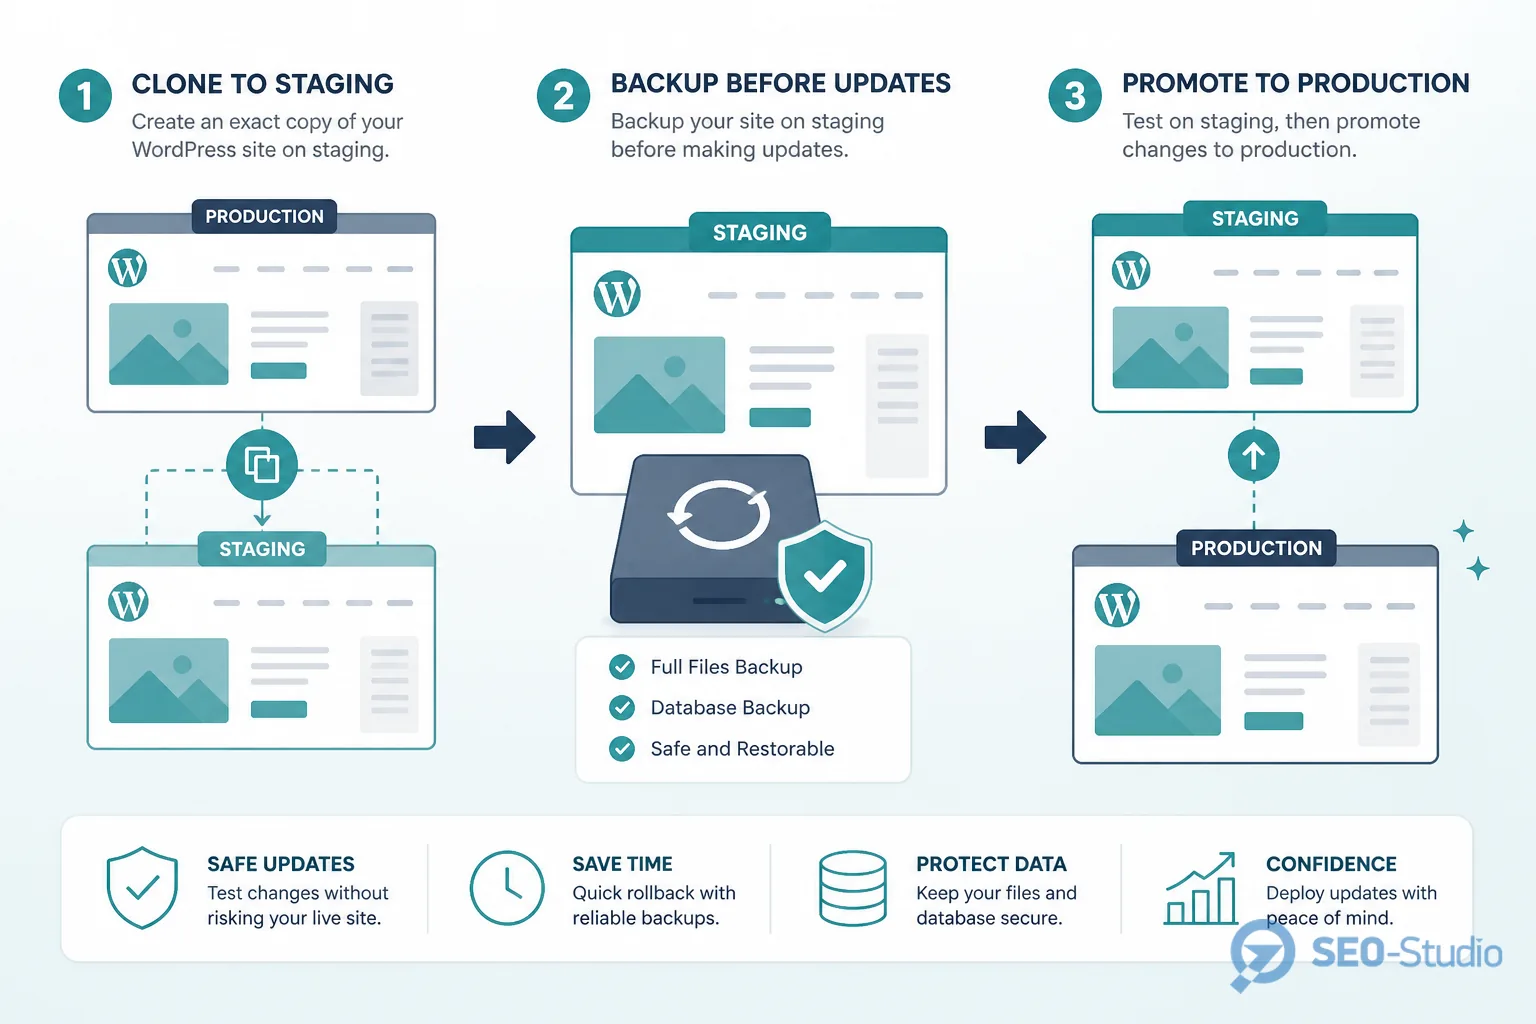
Оновлення без копії і тестового середовища — головна причина простою. Staging має повторювати прод за PHP-версією, розширеннями сервера й ключовими плагінами.
- Повний backup файлів + БД перед кожним релізом. Зберігайте мінімум дві останні копії.
- Клон на staging з anonymized даними, якщо є персональні поля в формах.
- Smoke-тест головної, каталогу, кошика/форми, логіну, sitemap, критичних інтеграцій (CRM, оплата).
- Логи PHP і веб-сервера на staging після оновлення. Fatal error на проді не повинен стати сюрпризом.
- Вікно релізу у низький трафік + людина on-call на 2–4 години.
Якщо staging неможливий, робіть хоча б backup і поетапне оновлення з паузою між кроками.
Порядок оновлень без простою
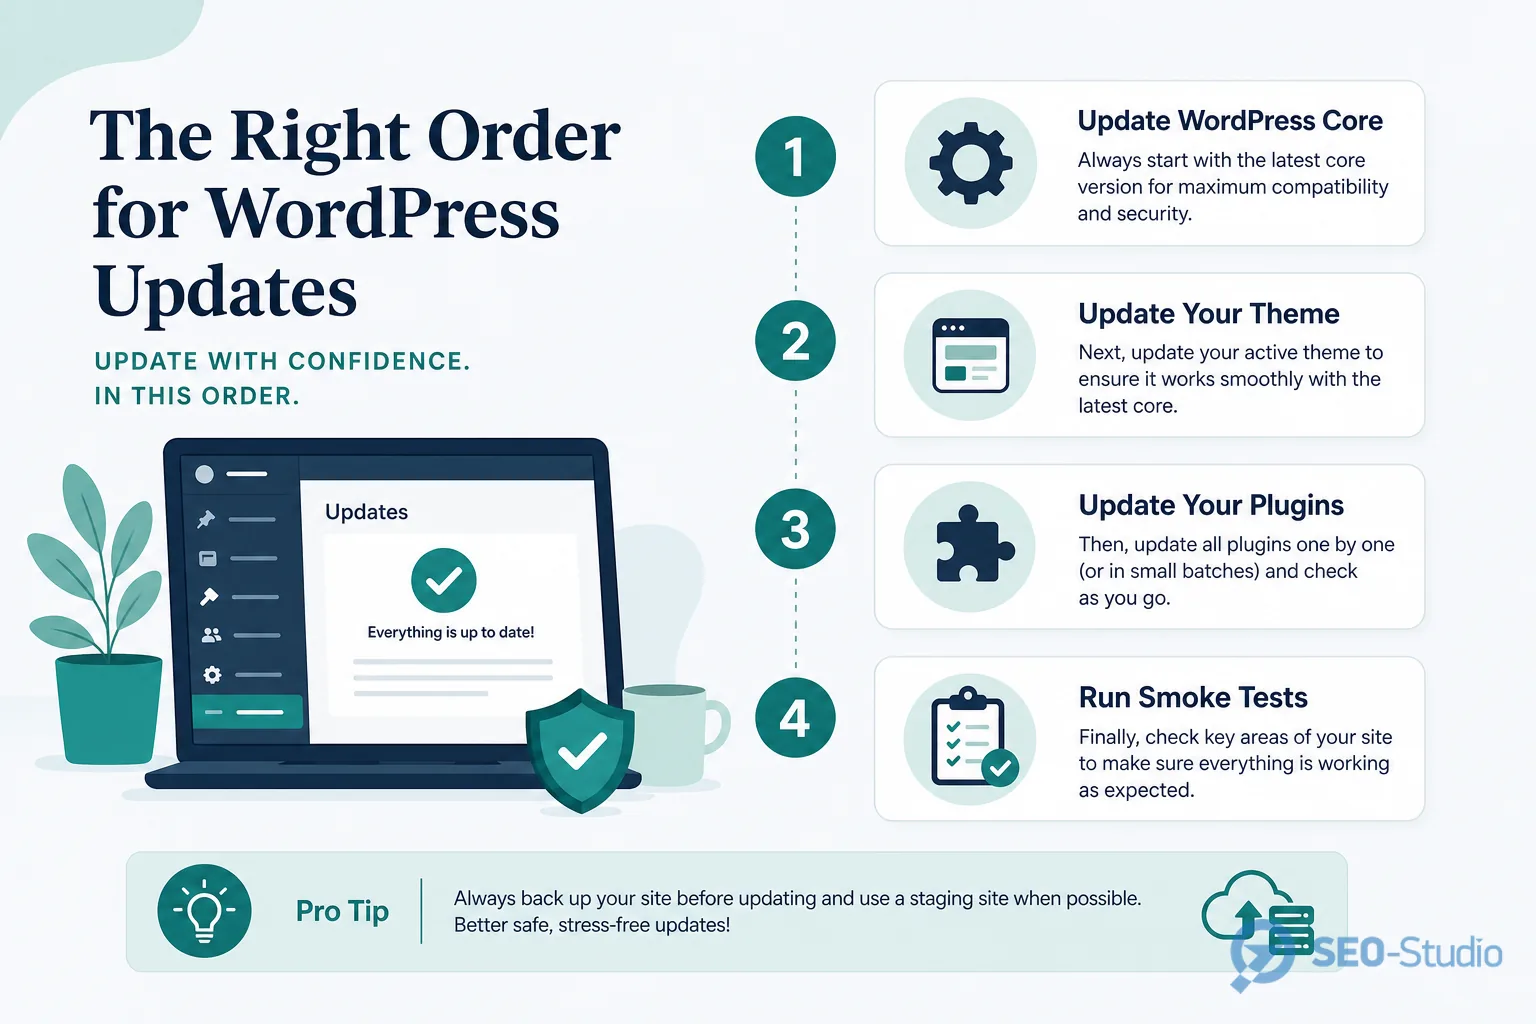
Офіційний екран оновлень описаний у Dashboard Updates. Практичний порядок для продакшену:
- Backup і перевірка, що відновлення реально працює (тестовий restore раз на квартал).
- Ядро WordPress на staging → smoke-тест → те саме на проді.
- Плагіни пакетами по 3–5, починаючи з security-критичних (форми, membership, e-commerce). Після кожного пакета перевірка форм і оплати.
- Тема останньою, якщо є кастомізації. Зафіксуйте child theme і changelog змін.
- Кеш CDN/об’єктний/page cache скинути після релізу.
- Моніторинг 24 год uptime, 5xx, failed logins, черга cron.
Не оновлюйте все одночасно одним кліком «Update all». Якщо щось зламається, ви не знатимете винуватця.
Висновок
Безпека WordPress — це регулярні оновлення з backup, staging і чітким порядком ядро → плагіни → тема. Відкладати security-релізи дорожче, ніж година тесту на staging. Якщо потрібен maintenance-процес без простою для бізнес-сайту, команда SEO-Studio допоможе налаштувати оновлення й моніторинг.